Thiết lập prompt bảo mật doanh nghiệp là rào chắn kỹ thuật sống còn khi ứng dụng ChatGPT vào quy trình vận hành, ngăn chặn triệt để nguy cơ thất thoát tài sản trí tuệ và bí mật kinh doanh.
Theo các báo cáo bảo mật hạ tầng AI năm 2026, hơn 68% vụ rò rỉ dữ liệu qua mô hình ngôn ngữ lớn (LLM) bắt nguồn từ thao tác dán trực tiếp dữ liệu thô vào cửa sổ chat thay vì áp dụng kiến trúc kiểm duyệt nghiêm ngặt.
Việc cấm đoán nhân viên sử dụng các công cụ Generative AI đã hoàn toàn chứng minh sự thiếu khả thi và kéo lùi tốc độ tăng trưởng.
Bài toán then chốt hiện nay đòi hỏi tổ chức phải làm chủ quy chuẩn prompt bảo mật doanh nghiệp, kết hợp công nghệ che giấu định danh và thỏa thuận pháp lý chặt chẽ nhằm tối ưu hiệu suất công việc mà vẫn bảo vệ an toàn mạng lưới thông tin nội bộ trong hệ sinh thái trí tuệ nhân tạo của doanh nghiệp.
Chính sách thu thập và huấn luyện dữ liệu của nhà cung cấp mô hình
Mỗi lượt tương tác với mô hình AI đều gửi một payload chứa nội dung chỉ dẫn và ngữ cảnh sang cụm máy chủ của nhà cung cấp. Nếu không áp dụng giải pháp prompt bảo mật doanh nghiệp, toàn bộ thông tin nhạy cảm trong câu lệnh có nguy cơ bị lưu giữ và đưa vào tập dữ liệu tái huấn luyện cho các phiên bản tương lai.
Sự khác biệt cốt lõi giữa tài khoản cá nhân và gói Doanh nghiệp
Trên các phiên bản ChatGPT miễn phí hoặc ChatGPT Plus cá nhân, điều khoản mặc định cho phép OpenAI sử dụng prompt, câu trả lời và tệp tin tải lên để tinh chỉnh các mô hình như GPT-5.6 hay GPT-6. Nhân viên vô tình dán đoạn mã nguồn hoặc kế hoạch tài chính sẽ khiến tài sản đó trở thành một phần của bộ nhớ mô hình chung.
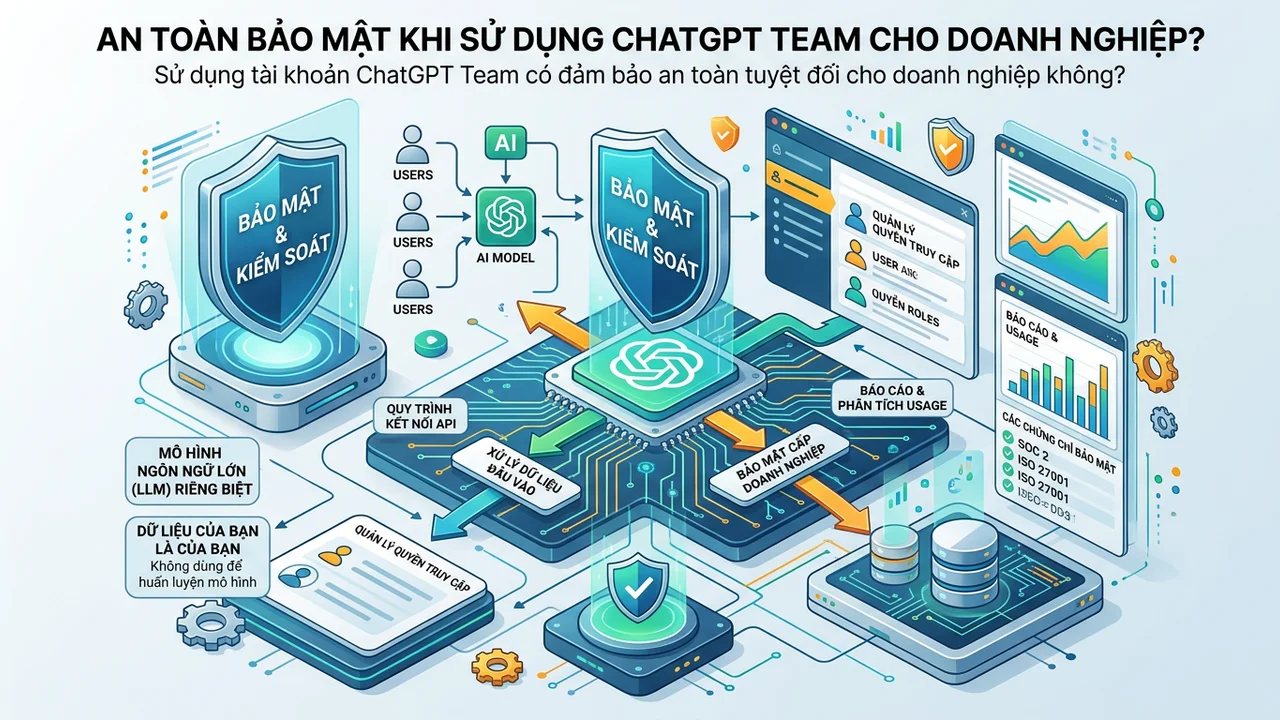
Ngược lại, các gói ChatGPT Team và ChatGPT Enterprise cung cấp ranh giới bảo mật chuyên biệt. Dữ liệu đầu vào từ prompt bảo mật doanh nghiệp được cô lập hoàn toàn, cam kết không dùng để huấn luyện mô hình cơ sở, đồng thời hỗ trợ bảng điều khiển tập trung cho đội ngũ quản trị hệ thống.
Cơ chế Zero Data Retention (ZDR) và Audit Logging
Tính năng Zero Data Retention (ZDR) là tiêu chuẩn cao cấp nhất dành cho doanh nghiệp có yêu cầu tuân thủ khắt khe. Khi kích hoạt ZDR, nhà cung cấp chỉ xử lý prompt trong bộ nhớ đệm (RAM) để sinh câu trả lời và lập tức xóa bỏ payload, không ghi lại bản sao trên đĩa cứng máy chủ.
Bên cạnh đó, hệ thống Audit Logging ghi nhận chi tiết dấu vết: ai đã gửi prompt, thời gian gửi, danh tính tài khoản SSO và lượng token tiêu thụ. Đây là căn cứ pháp lý quan trọng để kiểm toán định kỳ và giám sát việc thực thi prompt bảo mật doanh nghiệp xuyên suốt các phòng ban.
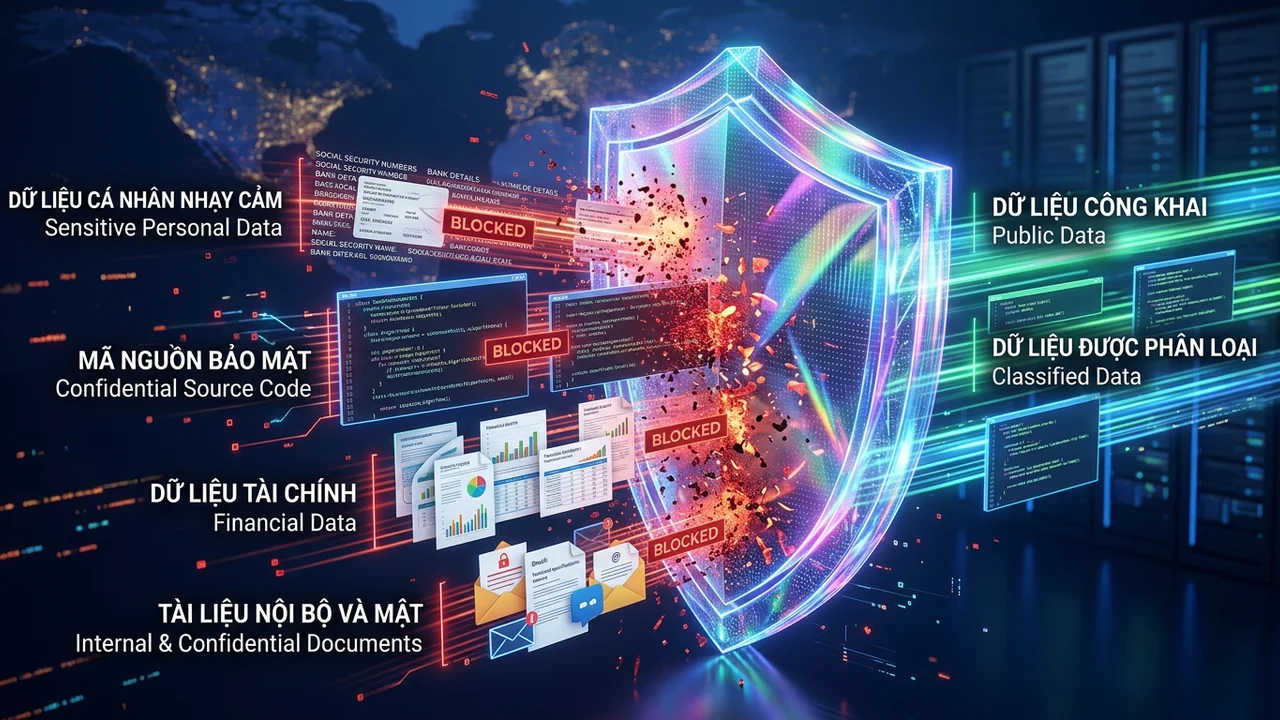
4 loại dữ liệu tuyệt đối không được đưa trực tiếp vào prompt
Xây dựng danh mục dữ liệu cấm là bước khởi đầu để chuẩn hóa prompt bảo mật doanh nghiệp. Mọi nỗ lực phòng thủ kỹ thuật sẽ vô nghĩa nếu nhân sự vẫn giữ thói quen nạp nguyên văn các nhóm thông tin nhạy cảm sau đây vào giao diện AI.
Bí mật mã nguồn, API Keys và hạ tầng kỹ thuật
Đoạn mã chứa logic nghiệp vụ cốt lõi, chuỗi kết nối cơ sở dữ liệu, chứng chỉ truy cập AWS/Azure và API keys tuyệt đối không được xuất hiện trong prompt. Kẻ tấn công có thể khai thác các lỗ hổng rò rỉ mã nguồn hoặc side-channel data exfiltration để trích xuất cấu trúc hạ tầng nội bộ.
Đặc biệt khi tích hợp các công cụ chuyên sâu như Advanced Data Analysis để xử lý file mã nguồn, lập trình viên cần loại bỏ toàn bộ chuỗi ký tự xác thực và thông số định danh máy chủ trước khi chạy câu lệnh.
Dữ liệu định danh cá nhân (PII) và hồ sơ khách hàng
Thông tin định danh cá nhân (PII) bao gồm họ tên, số căn cước công dân, số điện thoại, địa chỉ nhà riêng và bệnh án thuộc nhóm dữ liệu chịu sự giám sát ngặt nghèo của pháp luật bảo vệ dữ liệu. Đưa PII chưa mã hóa vào prompt bảo mật doanh nghiệp sẽ khiến công ty đối mặt với án phạt nặng nề theo quy định Nghị định 13/2023/NĐ-CP và đạo luật EU AI Act.
Dữ liệu tài chính, chiến lược kinh doanh và báo cáo M&A
Báo cáo tài chính chưa công bố, biên bản định giá mua bán sáp nhập (M&A), bảng lương nhân sự và chiến dịch đấu thầu là những tài sản nhạy cảm mang tính sống còn. Khi đưa vào prompt mà không qua khâu che giấu dữ liệu, rủi ro lộ kế hoạch kinh doanh cho đối thủ cạnh tranh qua các mô hình AI trực tuyến là rất lớn.
Tài liệu sở hữu trí tuệ chưa công bố và bằng sáng chế
Nội dung bản thảo nghiên cứu R&D, thuật toán độc quyền và hồ sơ đăng ký sáng chế phải được bảo vệ tuyệt đối. Việc chia sẻ nguyên bản tài liệu này cho AI để nhờ biên tập tóm tắt sẽ làm mất đi tính mới và tính bảo mật, ảnh hưởng trực tiếp đến khả năng bảo hộ quyền sở hữu trí tuệ của doanh nghiệp.
Kỹ thuật che giấu thông tin định danh (Data Masking & Pseudonymization)
Để nhân viên vẫn tận dụng được năng lực suy luận của AI mà không làm lộ bí mật, việc áp dụng kỹ thuật che giấu thông tin (Data Masking) và giả danh hóa (Pseudonymization) vào prompt bảo mật doanh nghiệp là giải pháp kỹ thuật tối ưu nhất hiện nay.
Cơ chế In-line Tokenization & Semantic DLP Gateway
Kiến trúc Semantic DLP Gateway hoạt động như một lớp lọc thời gian thực nằm giữa thiết bị người dùng và máy chủ LLM. Khi người dùng nhập một đoạn prompt chứa thông tin nhạy cảm, cổng bảo mật tự động quét qua mô hình nhận diện thực thể (NER).
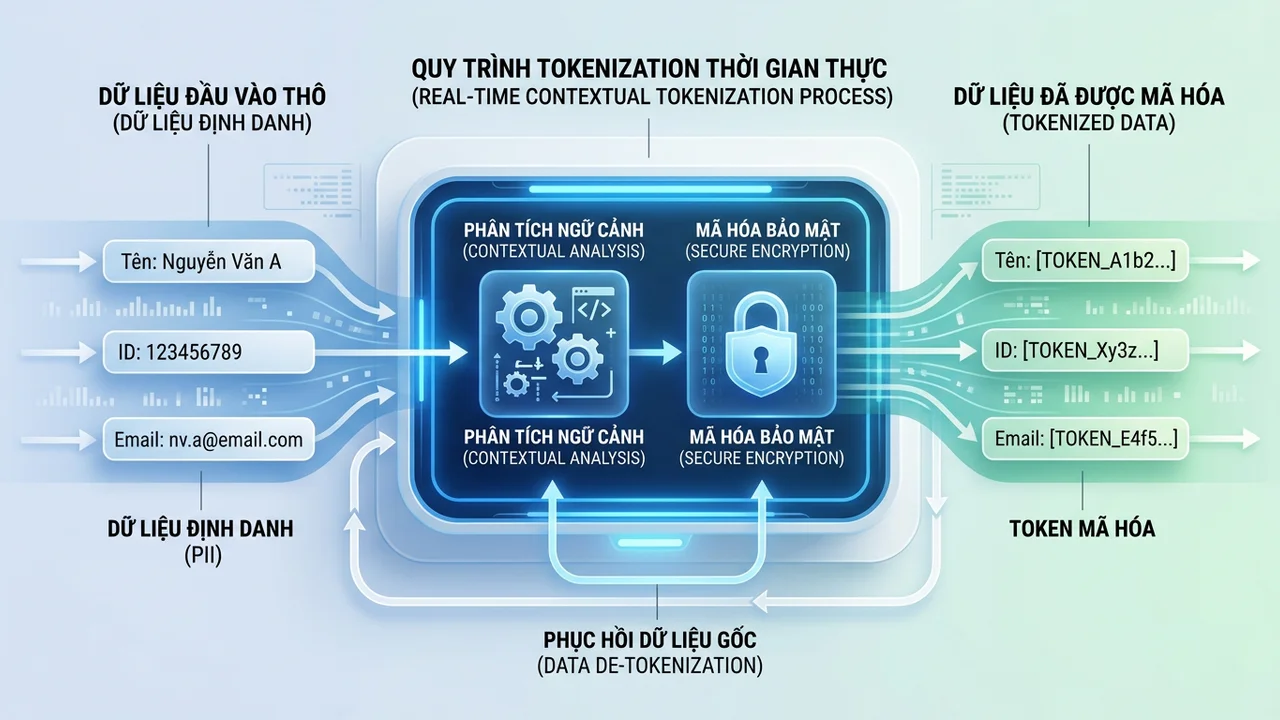
Hệ thống lập tức thay thế các trường thông tin nhạy cảm bằng các token đại diện (ví dụ biến đổi họ tên thật thành [CUSTOMER_NAME_1], số hợp đồng thành [CONTRACT_ID_A]). Sau khi mô hình AI trả về kết quả, cổng gateway sẽ giải mã ngược token thành giá trị ban đầu ngay trên trình duyệt của nhân viên với độ trễ xử lý cực thấp dưới 20ms.
Triển khai Local Proxy kết hợp SLM phân tích ngữ cảnh
Thay vì chỉ dựa vào các biểu thức chính quy (Regex) thô sơ rất dễ bị vượt qua bằng cách mã hóa base64, các tổ chức hiện đại triển khai mô hình SLM (Small Language Model khoảng 1B - 3B tham số) chạy On-premise. SLM đóng vai trò phân tích ngữ nghĩa, hiểu rõ ngữ cảnh của prompt để phát hiện chính xác logic rò rỉ dữ liệu với tỷ lệ nhận diện PII đạt tới 99.2%.
Bảng đối chiếu dưới đây làm rõ sự dịch chuyển trong giải pháp quản trị prompt bảo mật doanh nghiệp qua các mốc thời gian:
| Tiêu chí đánh giá | Phương pháp truyền thống (2023 - 2024) | Kiến trúc bảo mật hiện đại (2025 - 2026) |
|---|---|---|
| Phương thức kiểm soát | Chặn toàn bộ URL hoặc cấm nhân viên dùng ChatGPT bằng quy định giấy tờ. | In-line Tokenization Gateway: Cho phép sử dụng tự do nhưng dữ liệu nhạy cảm được che giấu tự động. |
| Công nghệ lọc rò rỉ | Biểu thức chính quy (Regex) cứng nhắc, tỷ lệ cảnh báo sai (False Positive) cao. | Mô hình SLM phân tích ngữ nghĩa, tỷ lệ bắt sai dưới 0.4%, hiểu cấu trúc mã nguồn. |
| Phòng chống Injection | Không có cơ chế phòng thủ, dễ bị Jailbreak qua các câu lệnh lồng ghép. | Prompt Firewall chuyên dụng, chặn tấn công Direct & Indirect Prompt Injection đạt > 98.6%. |
| Chi phí vận hành | Chi phí phạt rủi ro và tổn thất năng suất do cấm đoán công cụ. | Chi phí gói Enterprise (~60 USD/user/tháng) cộng thêm lớp DLP Gateway (~3 - 8 USD/user/tháng). |
Thiết lập thỏa thuận bảo mật dữ liệu doanh nghiệp (Business Data Agreement)
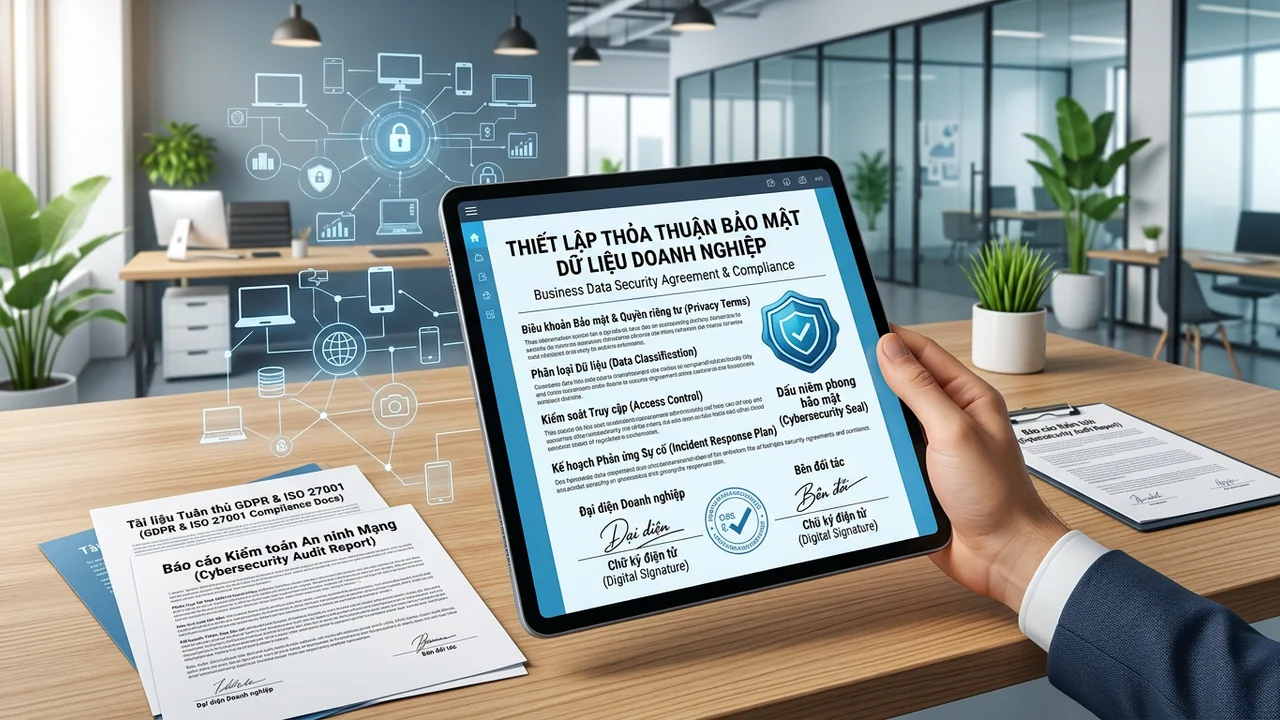
Bên cạnh rào chắn kỹ thuật, nền tảng pháp lý là điều kiện tiên quyết để hoàn thiện chiến lược prompt bảo mật doanh nghiệp. Mọi cam kết bằng miệng đều vô giá trị nếu không được văn bản hóa thông qua các điều khoản ràng buộc với nhà cung cấp dịch vụ AI.
Điều khoản Data Processing Agreement (DPA) và BAA
Thỏa thuận xử lý dữ liệu (DPA) xác lập rõ ràng quyền sở hữu dữ liệu thuộc về doanh nghiệp khách hàng. Nhà cung cấp LLM chỉ đóng vai trò là bên xử lý dữ liệu (Data Processor) và không có quyền phân phối hay tái sử dụng các prompt nội bộ.
Đối với các đơn vị hoạt động trong lĩnh vực y tế, thỏa thuận Business Associate Agreement (BAA) là bắt buộc nhằm tuân thủ đạo luật HIPAA. Việc ký kết DPA và BAA đảm bảo rằng tất cả luồng dữ liệu prompt bảo mật doanh nghiệp đều chịu sự chi phối của các chế tài bồi thường nếu xảy ra sự cố từ phía đối tác hạ tầng.
Tiêu chuẩn tuân thủ SOC 2 Type II, ISO/IEC 27001 và EU AI Act
Doanh nghiệp chỉ nên phê duyệt các nền tảng LLM đạt chứng nhận kiểm toán độc lập như SOC 2 Type II và ISO/IEC 27001. Những chứng chỉ này xác minh quy trình kiểm soát vật lý, bảo mật mạng và khả năng chống chịu thảm họa của trung tâm dữ liệu.
Ngoài ra, nhằm đáp ứng tiêu chuẩn hiệu lực của EU AI Act, hệ thống quản trị prompt bảo mật doanh nghiệp phải đảm bảo tính minh bạch dữ liệu đầu vào, ngăn ngừa mã độc hướng dẫn ngầm (Indirect Prompt Injection) và cung cấp báo cáo giải trình chi tiết khi cơ quan quản lý yêu cầu.
Xây dựng quy tắc ứng xử và bảo vệ dữ liệu AI nội bộ (AI Policy)
Con người là mắt xích quan trọng nhất trong chuỗi an ninh thông tin. Một chính sách AI rõ ràng giúp nhân viên hiểu rõ giới hạn cho phép và cách thức thao tác prompt bảo mật doanh nghiệp an toàn trong từng nghiệp vụ cụ thể.
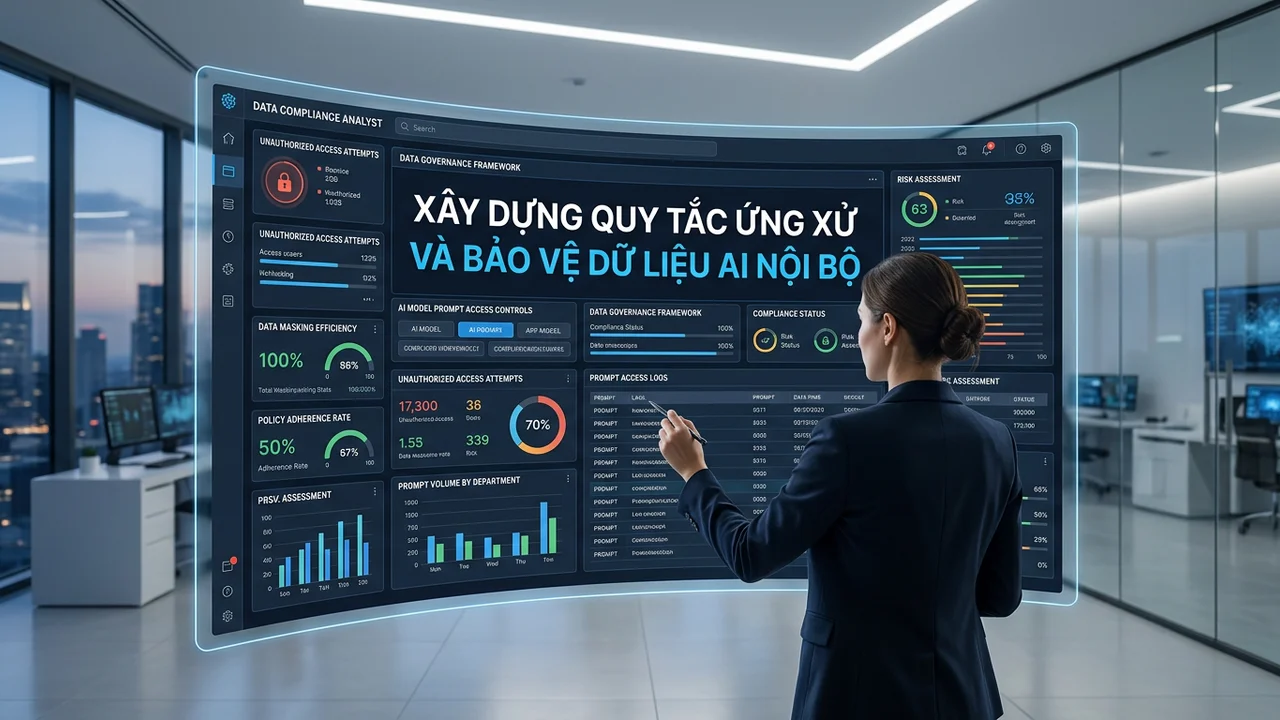
Triệt tiêu rủi ro Shadow AI và ép buộc định tuyến SSO
Hiện tượng Shadow AI (nhân viên tự ý dùng tài khoản cá nhân, công cụ AI không rõ nguồn gốc để xử lý việc công ty) là lỗ hổng bảo mật phổ biến nhất. Đội ngũ IT cần triển khai giải pháp Network Inspection để phát hiện và chặn các truy cập ChatGPT trái phép.
Toàn bộ lưu lượng truy cập phải được định tuyến bắt buộc qua cổng xác thực một lần (SSO/SAML) của doanh nghiệp. Cơ chế này giúp thu hồi quyền truy cập tức thì khi nhân sự nghỉ việc, đảm bảo lịch sử prompt bảo mật doanh nghiệp luôn nằm trong vùng kiểm soát nội bộ.
Quy trình kiểm duyệt prompt bảo mật doanh nghiệp nhiều tầng
Một quy trình quản trị prompt bảo mật doanh nghiệp tiêu chuẩn cần được thiết lập theo mô hình phòng thủ chiều sâu (Defense-in-depth):
- Tầng 1 - Nâng cao nhận thức: Đào tạo nhân sự kỹ năng viết prompt an toàn, nhận biết các chỉ dẫn độc hại và quy tắc che giấu dữ liệu trước khi gửi lệnh.
- Tầng 2 - Endpoint Interceptor: Cài đặt extension bảo mật trên trình duyệt của nhân viên để tự động cảnh báo khi phát hiện chuỗi ký tự giống mật khẩu hoặc thẻ tín dụng.
- Tầng 3 - Reverse Proxy Gateway: Quét toàn bộ payload bằng SLM nội bộ, thực hiện Tokenization thay thế dữ liệu nhạy cảm theo thời gian thực.
- Tầng 4 - Threat Intelligence: Chặn đứng các hành vi Prompt Injection đa bước, ngăn chặn ChatGPT Agent tự động duyệt web kết nối tới các domain độc hại.
Câu hỏi thường gặp (FAQ)
Sử dụng tài khoản ChatGPT Team có đảm bảo an toàn tuyệt đối cho doanh nghiệp không?
ChatGPT Team ngăn chặn OpenAI lấy dữ liệu huấn luyện mô hình, nhưng không thể ngăn nhân viên vô ý dán bí mật kinh doanh lên máy chủ đám mây. Doanh nghiệp vẫn cần bổ sung lớp DLP Gateway để kiểm soát nội dung prompt bảo mật doanh nghiệp ngay tại máy trạm.
DLP Gateway xử lý prompt có làm chậm tốc độ phản hồi của ChatGPT không?
Các giải pháp Semantic Gateway hiện đại sử dụng mô hình SLM tối ưu hóa cao, đưa độ trễ xử lý xuống dưới 20ms. Người dùng hoàn toàn không cảm nhận được độ trễ trong quá trình nhập liệu và nhận kết quả phản hồi.
Doanh nghiệp vừa và nhỏ (SME) có cần đầu tư hệ thống bảo mật prompt đắt tiền?
Doanh nghiệp SME có thể bắt đầu bằng việc chuyển sang gói ChatGPT Team kết hợp ban hành chính sách AI Policy nội bộ rõ ràng. Sau đó từng bước tích hợp các tiện ích mở rộng kiểm tra PII mã nguồn mở trước khi nâng cấp lên hệ thống Proxy chuyên nghiệp.
Lời kết
Bảo vệ tài sản số trước làn sóng trí tuệ nhân tạo không đồng nghĩa với việc đóng cửa ngăn chặn công nghệ. Chuyển dịch từ tư duy cấm đoán sang chủ động kiểm soát nội dung thông qua prompt bảo mật doanh nghiệp và kiến trúc Tokenization là con đường duy nhất giúp tổ chức gia tăng năng suất bền vững.
Để bảo vệ hệ thống ngay hôm nay, doanh nghiệp hãy thực hiện checklist hành động sau:
- Rà soát và đóng toàn bộ tài khoản ChatGPT cá nhân đang dùng cho công việc, chuyển sang gói Team hoặc Enterprise có quản trị SSO.
- Ký kết văn bản Data Processing Agreement (DPA) với điều khoản Zero Data Retention (ZDR) cam kết không lưu trữ dữ liệu.
- Triển khai giải pháp Client-side DLP Gateway để tự động che giấu PII, API keys và mã nguồn trước khi payload rời khỏi mạng nội bộ.
- Tổ chức tập huấn nội bộ về kỹ năng tạo prompt bảo mật doanh nghiệp và phòng chống tấn công Prompt Injection cho toàn thể nhân sự.
Bình luận