Xây dựng hệ thống xác thực JWT với Refresh Token xoay vòng an toàn
 Thành viên ThanhTuan.VN
Kiến trúc xác thực bảo mật lưu Access Token trong bộ nhớ và Refresh Token trong HTTP-only Cookie với cơ chế phát hiện trộm token.
ẢNH THAM KHẢO KẾT QUẢMô hình hoá với Cursor
Mẫu giao diện và kết quả trực quan tham khảo khi áp dụng câu lệnh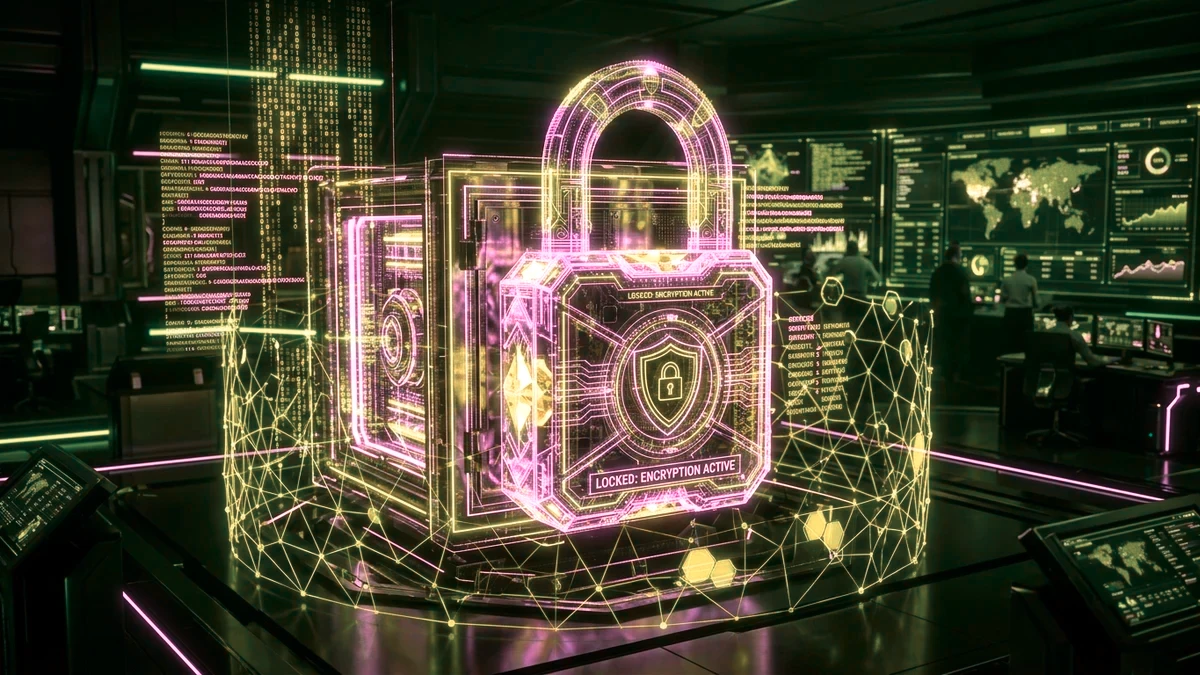
CURSOR · PROMPT CONSOLE
9 dòng·845 ký tự
Bạn là Chuyên gia Bảo mật Định danh (Identity & Access Management Architect). Hãy thiết kế luồng xác thực JWT bảo mật tuyệt đối trên {{nen_tang_backend}}.

Quy chuẩn kỹ thuật bắt buộc:
1. Phân tách 2

// ... [Nội dung đầy đủ đã được khoá bảo vệ] ...
🔒
Đăng nhập để xem & sao chép toàn bộ Prompt
Tài khoản thành viên giúp bạn lưu câu lệnh yêu thích, tự động điền biến số và sử dụng không giới hạn.
Bạn thấy Prompt này thế nào?
Bình luận